Att skydda sin hemsida på internet mot attacker är enkelt
Som leverantör av webbhotell på den svenska marknaden är det en sak som förvånar oss. Man kan ibland läsa på nyheterna att till exempel en kommuns hemsida ligger nere på grund av överbelastningsattacker och nyligen låg SVT nere också på grund av ett liknande problem. Detta bör inte vara fallet. Låt mig förklara.
Att skydda sin hemsida är enkelt
Om vi börjar med det grundläggande:
Målgrupp
För de flesta hemsidor är din målgrupp besökare från Sverige. Om du har en hemsida som är på svenska kan du förvänta dig att nästintill endast legitim trafik bör komma från Sverige, inte från utlandet.
När attacken sker
När någon lanserar en överbelastningsattack mot din hemsida kommer denna trafik nästan endast från utlandet. Vad vi har sett så kommer majoriteten av attacker från Frankrike, Tyskland, USA, Ryssland och Kina. Dessutom kommer denna trafik nästan alltid från datahallar, inte slutanvändare.
För vår hemsida är USA och Singapore den största boven.

Lösningen?
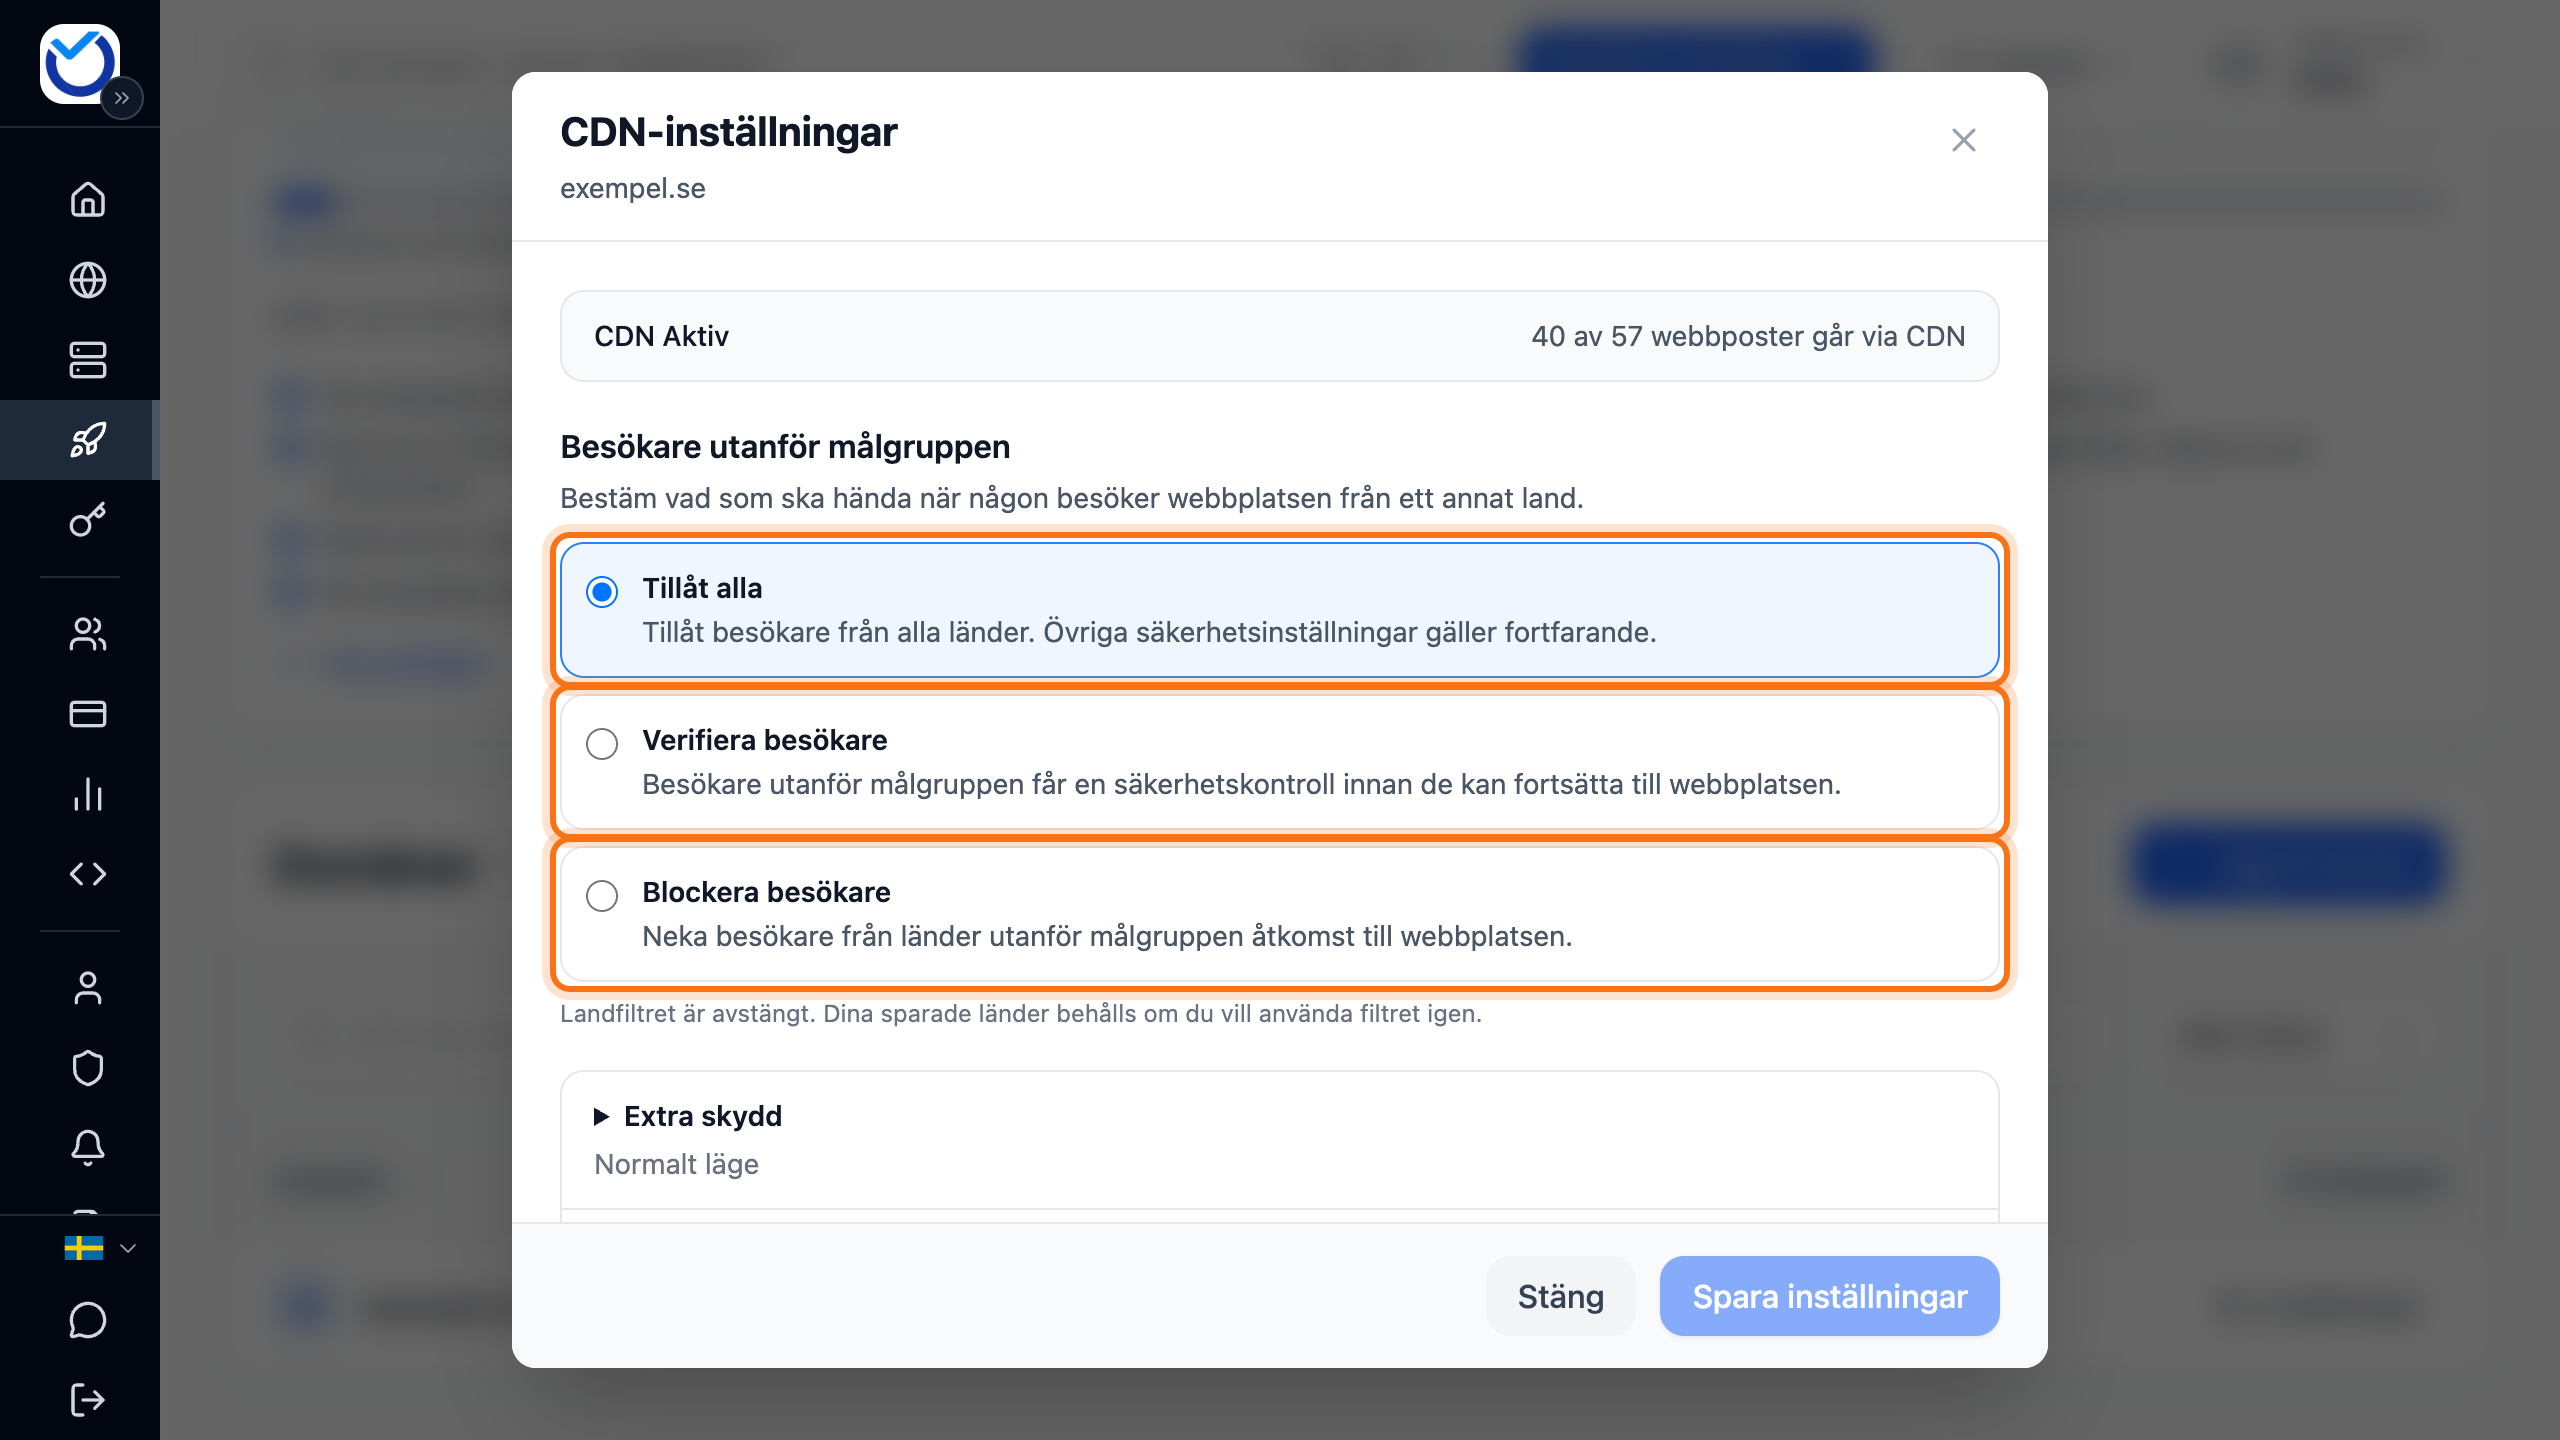
För att lösa detta kan vi helt enkelt kräva en säkerhetskontroll för all trafik som kommer från utlandet. Vad detta innebär i praktiken är att för att få åtkomst till din sida från utlandet måste besökaren vänta några sekunder innan de kan komma åt din hemsida. Det sker bara vid det första besöket sedan fungerar allt som vanligt.
Ibland kan man behöva trycka på en “jag är inte en robot”-knapp enligt nedan men det tar fortfarande inte mer än några sekunder. Oftast behöver man inte göra något alls.

Ja, svårare än så är det inte. Det gör att även svenska besökare som befinner sig på semester i utlandet, eller de som använder sig av en VPN kan nå din hemsida enkelt samtidigt som du effektivt skyddar din hemsida mot automatiserad trafik och överbelastningsattacker. De från Sverige, din målgrupp, ser aldrig kontrollen. Den visas endast för de från utlandet.
Specialfall
Med ovan lösning har vi löst problemet och nu kan vi känna oss väldigt trygga med att automatiserad trafik blockeras, men ibland kommer det legitim trafik från utlandet som är automatiserad och som inte ska blockeras.
Det inkluderar till exempel Googlebot som behöver söka igenom din hemsida för indexering och webhooks från bland annat Stripe för att registrera en betalning som sker på hemsidor som bedriver försäljning och liknande.
För att lösa detta ställer vi in en regel som släpper förbi verifierad automatiserad trafik och anrop till hemsidans API. Övrig trafik från utlandet får kontrollen.
När du har webbhotell hos oss och din domän använder våra nuvarande namnservrar säkrar vi upp din hemsida enligt detta automatiskt! De flesta kunder får inga problem, men fåtalet kan få problem med mindre populära plugin för WordPress.
Om ett program inte släpps in på din hemsida lägger du själv till ett undantag för programmets IP-adress, user agent eller sökväg. Det gör du under Avancerat: undantagsregler i domänens CDN-inställningar.
Du kan också stänga av denna funktion i kundzonen om du vill, men vi rekommenderar verkligen att ha det påslaget. Det skyddar inte bara mot överbelastningsattacker utan mycket mer också! Eftersom vi effektivt blockerar dålig automatiserad trafik minskar risken att din hemsida blir kapad betydligt.
Dessutom slipper du att scrapers från utlandet samlar in din e-postadress för att lägga till den i slumpmässiga mailinglistor, eller sno ditt innehåll för att sedan publicera på deras egna hemsidor (ja, detta sker ganska så ofta!)
Hur du hanterar inställningen står i Blockera länder, robotar och IP-adresser med CDN. Du hittar den under CDN i kundzonen.